GDPR e protezione dati
Registro dei trattamenti, richieste dei pazienti, registro degli accessi e conto alla rovescia delle 72 ore in caso di violazione. I dati restano da voi: il titolare siete voi.
Cosa include
Privacy e sicurezza dei dati sanitari, per progetto.
- Gestione richieste degli interessati (DSR) e registro dei trattamenti (art. 30)
- Log degli accessi e rilevamento anomalie
- Procedura di data breach con contatore delle 72 ore
- Supporto agli adempimenti NIS2
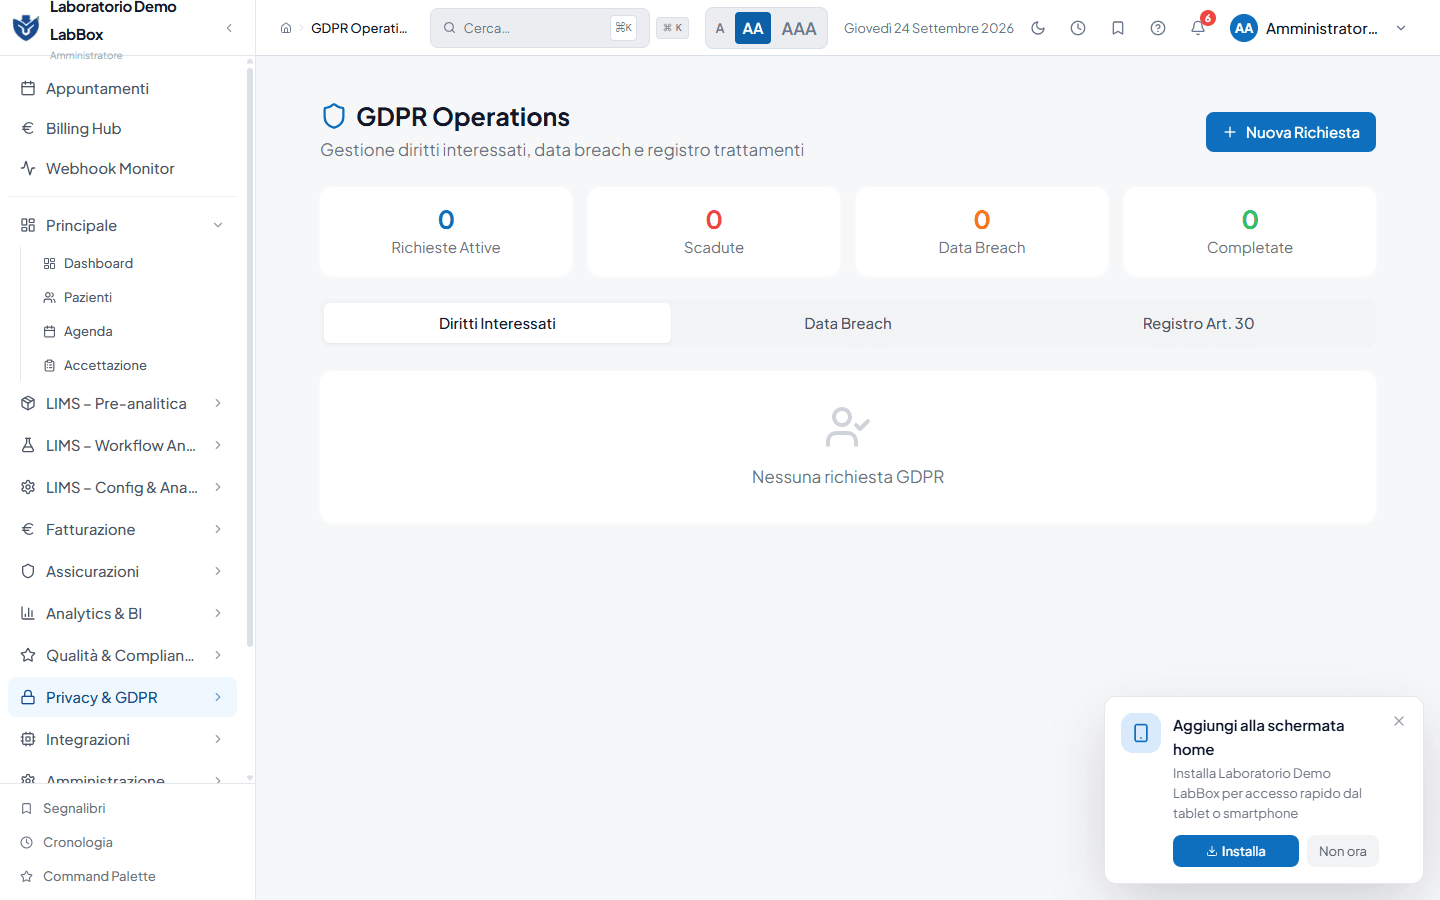
Schermata reale della demo, con dati di esempio.
Diritti degli interessati
Il modulo gestisce sei tipi di richiesta: accesso, rettifica, cancellazione, portabilità, limitazione e opposizione.
Ogni richiesta ha stato, assegnatario e scadenza, con possibilità di proroga motivata.
L’esportazione raccoglie anagrafica, cartelle, referti, consensi, appuntamenti e registro accessi del soggetto.
Registro e data breach
Il registro dei trattamenti tiene finalità, base giuridica, categorie di dati, destinatari, conservazione e trasferimenti.
Alla registrazione di una violazione parte il conteggio verso le 72 ore, con avvisi quando il tempo residuo si riduce.
Il percorso passa da bozza, valutazione, notifica all’autorità, informativa agli interessati e chiusura.
Accessi e anomalie
Ogni operazione rilevante finisce nel registro accessi, con utente, ruolo, modulo, risorsa, indirizzo IP e user agent.
Un controllo orario segnala chi supera cinquanta eventi in dieci minuti, come possibile anomalia da verificare.
Esistono registri dedicati agli accessi ai dati del paziente e ai documenti scaricati.
Sicurezza tecnica
Le credenziali e i segreti salvati dall’app sono cifrati con AES-256-GCM, chiave derivata con PBKDF2 a 100.000 iterazioni, e li legge solo il server.
L’accesso ai dati è filtrato a livello di database con Row-Level Security, oltre ai controlli applicativi.
Il modulo NIS2 tiene incidenti, vulnerabilità, piani di continuità e formazione. È un registro strutturato, non un sistema di difesa automatica.
Per chi è pensato
- DPO — ha registro, richieste, scadenze ed evidenze in un unico posto.
- Amministratore — imposta conservazione, ruoli e perimetro degli accessi.
- Super admin — verifica configurazione, chiavi e stato effettivo della cifratura.
Cosa serve per attivarlo
- Chiave di cifratura dei campi impostata in installazione: senza, la cifratura non si attiva.
- Indirizzi email del DPO e dell’amministratore configurati, altrimenti gli avvisi restano solo dentro l’applicazione.
- Politiche di conservazione definite dal laboratorio per ciascuna categoria di dati.
Domande frequenti
Il contatore delle 72 ore notifica da solo il Garante?
No. Calcola la scadenza dal momento della scoperta, avvisa i responsabili e traccia i passaggi. La notifica all’autorità resta un atto del titolare.
Chi è il titolare del trattamento?
Il laboratorio. I dati restano sulla vostra infrastruttura e non transitano da nostri sistemi.
Gli avvisi arrivano via email?
Solo se avete configurato gli indirizzi del DPO e dell’amministratore. Senza, restano notifiche interne all’applicazione.
Integrazioni collegate
Ogni integrazione usa le credenziali del tuo laboratorio.
Vuoi vedere GDPR e protezione dati in funzione?
Entra nella demo con dati di esempio, senza registrarti.